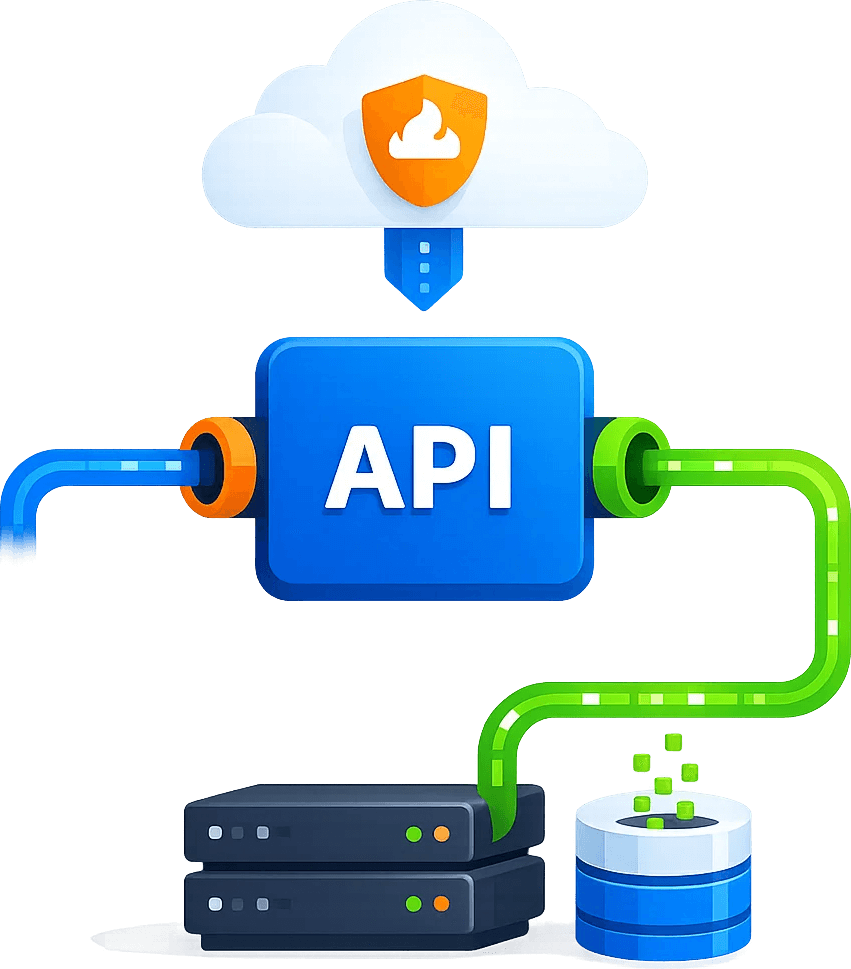
AI Agent 웹 접근 API
연결 방법 선택
API는 HTTP 요청과 응답을 처리합니다. 브라우저 렌더링, 스크린샷, 추출, 페이지 이동과 저장은 프로젝트 도구나 업무 흐름에서 구현합니다.
환경 준비
도구 승인을 유지하고 대화나 브라우저에 인증 정보를 넣지 마세요.
응답 확인
요청 후 x-cb-status, HTTP 상태 및 실제 업무 내용을 확인합니다.
Codex을 API에 연결합니다. 보안 설정에 인증 정보를 저장하고 읽기 전용 요청을 준비하세요.
CLOUDBYPASS_APIKEY를 읽고 x-cb-host와 실제 실행 환경을 확인합니다.
실행되지 않은 예시입니다. 인증 정보와 승인된 대상을 먼저 설정하세요.curl --include --request GET \
"https://api.cloudbypass.com/" \
--header "x-cb-host: example.com" \
--header "x-cb-apikey: ${CLOUDBYPASS_APIKEY:?}" \
--max-time 90요청 후 x-cb-status, HTTP 상태 및 실제 업무 내용을 확인합니다.
curl --include --request GET \
  "https://api.cloudbypass.com/" \
  --header "x-cb-host: example.com" \
  --header "x-cb-apikey: ${CLOUDBYPASS_APIKEY:?}" \
--max-time 90실행되지 않은 예시입니다. 인증 정보와 승인된 대상을 먼저 설정하세요.
Cloudflare 검증 처리
AI Agent, AI 브라우저, 리서치 어시스턴트, 자동화 워크플로에 Cloudbypass가 필요한 이유
이 작업을 막는 것은 업무 코드가 아니라 Cloudflare, Turnstile, WAF, 403, 동적 페이지, 지역 제한, IP 평판입니다. Cloudbypass는 접근 검증을 재사용 가능한 인프라로 만듭니다.
작업에 맞게 세션 설정
지역, 프록시 IP, 요청 설정을 확인하고 대상 사이트의 요구에 맞게 세션을 유지하세요.
실제 응답 확인
상태 코드와 응답 본문을 함께 확인한 뒤 기존 파싱 과정에 결과를 전달하세요.
챌린지 처리
Cloudflare, Turnstile, WAF, 403 접근 실패를 통합 처리합니다.
다지역 접근 환경
국가, 도시, 작업 유형별 출구와 실제 접근 관점을 구성합니다.
동적 IP와 세션
동적 주거/데이터센터 IP, 고정 세션, 재시도, 장기 모니터링을 지원합니다.
상태 로그와 컴플라이언스
상태 코드, 스크린샷, 실패 원인, 호출 증적을 기록합니다.
Cloudflare / Turnstile / WAF
AI Agent를 코드 작성에서 안정적인 웹 접근까지 확장
Cloudflare 검증, Turnstile, 지역 접근, 스크린샷 증적, 구조화 반환을 재사용 가능한 도구 기능으로 만듭니다.
단계 01
Agent 도구 호출
Agent 도구 호출에 안정적인 접근, 지역 검증, 스크린샷, 구조화 결과, 로그를 구축합니다.
단계 02
Cloudflare 검증 처리
Cloudflare 검증 처리에 안정적인 접근, 지역 검증, 스크린샷, 구조화 결과, 로그를 구축합니다.
단계 03
구조화 반환
구조화 반환에 안정적인 접근, 지역 검증, 스크린샷, 구조화 결과, 로그를 구축합니다.
단계 04
로그와 감사
로그와 감사에 안정적인 접근, 지역 검증, 스크린샷, 구조화 결과, 로그를 구축합니다.
사용 사례
AI Agent 웹 접근 API의 대표 활용
AI Agent, AI 브라우저, 리서치 어시스턴트, 세일즈 어시스턴트, 자동화 워크플로 대상으로 단발 접근부터 장기 모니터링까지의 업무 시나리오를 지원합니다.
AI 리서치 어시스턴트
AI 리서치 어시스턴트 작업에 맞춰 지역별 접근, 세션 유지, 응답 확인을 설정하여 반복적인 수동 점검과 스크립트 유지보수를 줄이세요.
AI 브라우저와 웹 Agent
AI 브라우저와 웹 Agent 작업에 맞춰 지역별 접근, 세션 유지, 응답 확인을 설정하여 반복적인 수동 점검과 스크립트 유지보수를 줄이세요.
AI 세일즈와 시장 어시스턴트
AI 세일즈와 시장 어시스턴트 작업에 맞춰 지역별 접근, 세션 유지, 응답 확인을 설정하여 반복적인 수동 점검과 스크립트 유지보수를 줄이세요.
AI 워크플로 자동화
AI 워크플로 자동화 작업에 맞춰 지역별 접근, 세션 유지, 응답 확인을 설정하여 반복적인 수동 점검과 스크립트 유지보수를 줄이세요.
다지역 페이지 점검
다지역 페이지 점검 작업에 맞춰 지역별 접근, 세션 유지, 응답 확인을 설정하여 반복적인 수동 점검과 스크립트 유지보수를 줄이세요.
도입 단계
Cloudbypass 접근 계층을 4단계로 연결
가치가 높은 페이지나 작업 하나로 검증한 뒤 예약 워크플로로 확장합니다.
01. 접근 대상 정의
URL, 지역, 빈도, 출력 형식, 업무 범위를 확인합니다.
02. 접근 전략 선택
API, 렌더링, 스크린샷, 동적 IP, 고정 세션, 재시도 전략을 선택합니다. Cloudflare와 DataDome은 동일한 API 연동 로직과 요청 코드를 사용합니다.
03. 업무 시스템 연결
결과를 크롤러, AI Agent, 워크플로, QA, 내부 모니터링으로 전달합니다. 테스트한 요청 코드를 기존 앱에 통합하세요. Cloudflare와 DataDome은 동일한 API 연동 로직과 호출 방식을 사용합니다. 응답 상태와 내용을 확인한 뒤 파싱, 페이지 이동 또는 자동화를 진행하세요.
04. 로그 검토와 최적화
상태 코드, 실패 원인, 스크린샷, 로그를 보며 안정성을 개선합니다. Cloudflare와 DataDome은 하나의 API 크레딧 잔액과 동일한 차감 규칙 및 요금 체계를 공유합니다. 사용량에 맞는 요금제를 선택하세요. 프록시 트래픽은 별도로 과금됩니다.
FAQ
자주 묻는 질문
일반 프록시와 무엇이 다른가요?
일반 프록시는 주로 접속 출구를 제공합니다. Cloudbypass는 지역 환경, 동적 페이지, 챌린지 처리, 스크린샷, 구조화 출력, 재시도, 로그까지 포함한 전체 접근 흐름을 다룹니다.
AI 기반 개발 사용자나 비개발자도 쓸 수 있나요?
네. 템플릿, 워크플로 도구, AI 생성 코드로 업무 로직을 만들고 보호된 웹 접근은 Cloudbypass API에 맡길 수 있습니다.
컴플라이언스 리스크는 어떻게 관리하나요?
공개 데이터, 승인된 데이터, 합법적인 업무 흐름에 사용하고 도메인 허용 목록, 빈도 제한, 작업 로그, 사람의 검토를 설정하세요.