JS Challenge, Turnstile 및 WAF 세션 인증을 처리하면서 기존 수집·파싱 흐름을 유지합니다.
- JavaScript 인증 · Turnstile
- 세션과 요청 설정의 일관성 유지


파라미터 기반 자동 처리 방식. 복잡한 JS 분석 없이 대상 사이트의 핵심 파라미터만 전달하면, 클라우드 엔진이 Turnstile 상호작용을 처리하고 유효 Token 또는 검증 완료 HTML을 반환.
cf_clearance 자동 수집 및 유지. User-Agent와 JA3 지문을 세션 단위로 연동해 안정적인 장기 세션 환경 구성.
원본 HTML 또는 JSON 객체 반환 지원. 단일 API Key로 복잡한 검증 흐름을 표준 HTTP 요청으로 단순화.

JS Challenge, Turnstile 및 WAF 세션 인증을 처리하면서 기존 수집·파싱 흐름을 유지합니다.
AI 코딩 도구, 터미널 작업, 워크플로에서 API를 호출하세요. 도구에 맞는 연동 방식을 선택할 수 있습니다.
대상·매개변수·프록시 설정
인증을 처리하고 경로 선택
응답 상태와 내용 확인
기존 파서로 데이터 추출
Cloudflare 최신 지능형 challenge 컴포넌트 대응. 파라미터 기반 요청으로 클라우드 자동 인식 및 검증 흐름을 구성해 페이지 인터랙션 차단 문제를 해소.
대상 사이트의 Sitekey 식별자만 전달하면, 클라우드 시뮬레이션 환경에서 CAPTCHA 검증을 자동 처리.
검증 완료 즉시 유효한 challenge 토큰을 반환해 폼 주입 및 동기 제출로 자동화 플로우를 완성.
Action, CData 등 고급 파라미터 설정으로 다양한 Turnstile 검증 시나리오에 대응.
Cloudflare의 정적·무감지 탐지 로직을 자동 처리해 마우스 트래킹 없이도 검증 완료.
인증 전후 Cookie, User-Agent와 프록시 출구를 유지해 후속 요청도 같은 세션을 사용하세요.
상태와 HTML·JSON에서 인증 페이지 여부를 확인한 뒤 업무 파서에 전달하세요.
Cloudflare 동적 challenge의 핵심 세션 토큰 관리. 주요 쿠키를 자동 획득·동기화해 WAF 환경에서도 장시간 안정적인 Web 스크래핑 실행을 지원.
응답의 Set-Cookie 헤더를 자동 처리해 검증 쿠키를 영속 저장·관리.
TLS/JA3 지문과 쿠키를 강제 일치시켜 환경 재사용 탐지를 최소화.
쿠키 상태를 실시간 감지해 만료 전 재시도 트리거로 장기 작업 중단을 방지.
로그인 상태 쿠키를 API 요청에 전달해 인증 유지와 challenge 처리를 동시에 수행.
x-cb-part로 독립 작업을 나누면 API가 대상별 인증 Cookie를 관리합니다.
V2(s)에 필요한 고정 또는 시간제 프록시를 설정하고 세션 내 출구 IP를 유지하세요.
프로토콜 레벨에서 요청 특성을 재구성. JA3 및 HTTP/2 파라미터 제어로 WAF의 자동화 탐지를 최소화.
요청별 브라우저 TLS 핸드셰이크 특성 설정으로 지문 기반 차단을 방지.
H2 전송 순서·우선순위를 정밀 재현해 자동화 프레임워크의 이상 패턴을 제거.
대상 서버에 최적화된 암호 스위트 자동 매칭으로 연결 실패 문제를 감소.
고연산 JS Challenge를 서버 측에서 해석·실행해 로컬 렌더링 없이 보호 콘텐츠 확보.
문서에 따라 x-cb-fp로 요청 환경에 맞는 브라우저와 플랫폼 지문을 선택하세요.
인증 처리와 후속 업무 요청의 User-Agent, Referer와 Cookie를 일치시키세요.
유연한 API 응답 설정과 글로벌 고익명 프록시 네트워크로 보호 콘텐츠 접근 환경을 구성.
중간 challenge 페이지 없이 검증 완료 후의 HTML을 바로 반환해 후속 파싱을 단순화.
실제 가정 회선을 기반으로 한 IP를 활용해 데이터센터 IP 차단 리스크를 완화.
API 엔드포인트 요청 시 원본 응답 포맷을 그대로 전달해 데이터 무결성 확보.
표준 Header 기반 인증으로 고동시 호출 환경에서도 안전한 키 관리와 프로젝트 단위 제어 지원.
x-cb-proxy로 자체 경로를 연결하고 대상에 맞는 출구와 세션 시간을 선택하세요.
유효한 응답을 현재 코드에 전달해 추출·페이지 이동·저장을 수행하고 접근과 파싱을 분리하세요.
|
|
이커머스 플랫폼과 독립몰을 포괄. 상품 업데이트 추적, 경쟁사 비교, 가격·프로모션 모니터링, 리뷰·트렌드 분석 지원. 운영팀의 시장 변화 파악과 상품·가격 의사결정 효율 개선. |
|
|
퍼포먼스·그로스 팀 대상. 경쟁사 광고 소재, 랜딩 페이지 변화, 키워드 트렌드 지속 추적. 재사용 가능한 인사이트와 크리에이티브 자산 축적, 집행 최적화와 전략 검증 지원. |
|
|
콘텐츠 피드와 인터랙션 데이터 수집. 트렌드·이슈 추적, 인플루언서 선별, 여론 모니터링 지원. 확산 패턴 분석으로 콘텐츠 운영 효율 향상. |
|
|
영상·이미지 콘텐츠 아카이빙, 태깅, 인기도 추적 지원. 검색 가능한 에셋 저장소 구축으로 제작 사이클 단축 및 결과물 일관성 확보. |
|
|
콘텐츠 플랫폼 업데이트 집계. 이슈 추적, 주제별 정리, 챕터 동기화 지원. 추천 학습, 콘텐츠 운영, 리서치를 위한 구조화 자산 구축. |
|
|
주식, 지수, 외환, 원자재, 암호자산 시세 수집. 실시간·과거 가격, 차트 지표, 뉴스 연계로 백테스트·모니터링·퀀트 전략 지원. |
|
|
채용 플랫폼과 기업 공고 데이터 수집. 수요, 기술 트렌드, 보상 변화 분석으로 채용 전략과 인력 구조, 산업 리서치 지원. |
|
|
매물·로컬 서비스 정보 통합. 지역 시세 모니터링, 상권 분석, 입지 평가 지원으로 수요·가격 변동 파악과 전환 효율 개선. |
|
|
항공·숙박·티켓·비자 규정 통합 및 변화 추적. 가격·정책 변동 환경에서도 데이터 가용성 유지로 기획·의사결정 지원. |
|
|
쿠폰·혜택 정보 수집. 프로모션 트렌드 추적, 효과 분석, 가격 전략 최적화로 추천·캠페인 성과 개선. |
|
|
해운 노선, 선박 일정, 항만, 컨테이너 동향, 운임 정보 수집. 추적·이상 감지로 리드타임과 비용 변동 예측성 향상. |
|
|
사기 방지·보안 운영을 위한 리스크 IP·도메인, 이상 징후, 평판 데이터 집계. 정책 평가와 경보 연계로 오남용 리스크 감소 및 시스템 안정성 확보. |
Cloudbypass API 계정 생성: 지금 가입
Cloudbypass Proxy 계정 생성: 지금 가입
계정은 통합 운영. 하나만 가입하면 됨. 가입 후 30일 내 콘솔 로그인 → “ 🎁 체험 이벤트 ”에서 포인트·트래픽 스타터 팩 수령.
코드 생성기로 Cloudflare 또는 DataDome 요청을 설정하고 테스트하세요. 두 서비스는 동일한 연동 로직과 요청 코드를 사용합니다. 프록시 IP, 쿠키, 세션을 일관되게 유지하세요.
V1: 동적 IP 풀 내장. 접근 가능하면 프록시 설정 불필요.
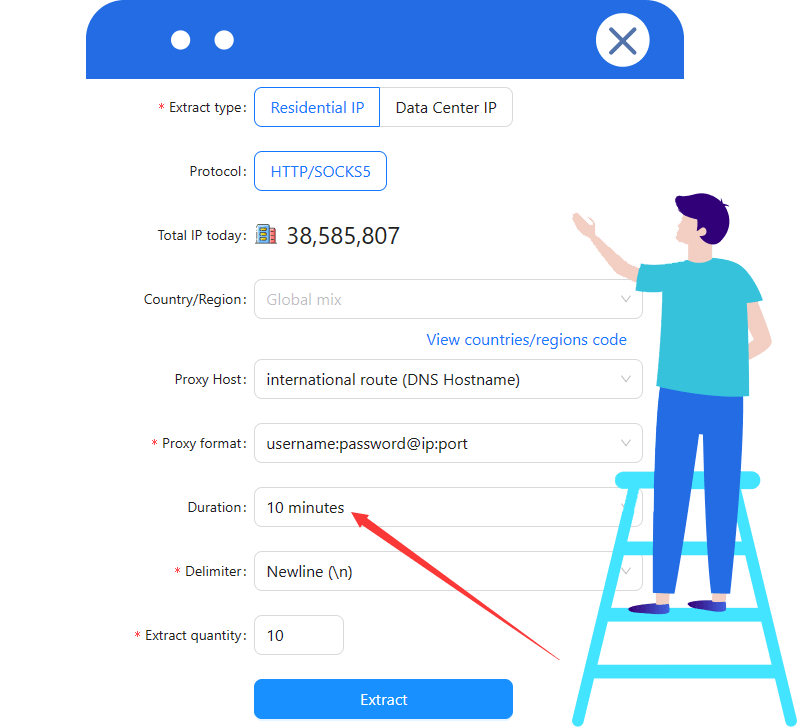
V2(s): 고정 IP 또는 유효기간 IP 필요. Cloudbypass 동적 IP 사용 시 유효기간 10분 이상 권장. (예시 이미지)
테스트한 요청 코드를 기존 앱에 통합하세요. Cloudflare와 DataDome은 동일한 API 연동 로직과 호출 방식을 사용합니다. 응답 상태와 내용을 확인한 뒤 파싱, 페이지 이동 또는 자동화를 진행하세요.
테스트를 마친 후 사용량에 맞는 요금제를 선택하세요. Cloudflare와 DataDome은 같은 API 크레딧을 공유하며 동일한 차감 규칙과 요금 체계가 적용됩니다. 가격 보기
프록시 트래픽: 【동적 데이터센터 IP / 동적 주거용 IP】
Cloudflare와 DataDome 인증 처리는 API 크레딧을 사용하며 일부 흐름에는 프록시도 필요합니다. API 크레딧과 프록시 트래픽은 별도로 과금됩니다. 프록시 연결은 CAPTCHA 처리를 대신하지 않습니다.
요청 시 대상 사이트의 sitekey를 전달하면 Cloudbypass API가 클라우드에서 인증 흐름을 처리하고, 생성된 Token을 요청에 주입하거나 직접 반환합니다.
Cloudflare challenge 처리 이후의 최종 HTML을 반환합니다. JS Challenge(브라우저 체크) 흐름은 서버 측에서 자동 처리됩니다.
가능합니다. 단, User-Agent와 TLS 지문(JA3)이 동일해야 합니다. 안정성을 위해 Cloudbypass API 세션 내에서 실행을 권장합니다.
기본 라이브러리의 TLS 핸드셰이크 특성이 실제 브라우저와 다르기 때문입니다. Cloudbypass API는 JA3/JA4 커스터마이징을 통해 프로토콜 레벨에서 Chrome 환경을 시뮬레이션합니다.
처리됩니다. 경로별 보호 정책을 식별해 인증 파라미터를 동적으로 보완하여 POST 요청이 정상적으로 전달되도록 합니다.
가능합니다. 응답 파라미터 설정을 통해 원본 JSON 데이터와 기존 Headers를 그대로 유지할 수 있습니다.


“예전에는 cf_clearance 처리 스크립트에 수백 줄이 필요했는데, 지금은 파라미터 하나로 끝납니다. TLS 시뮬레이션 정확도도 상당합니다.”
“인증 완료 후 HTML을 바로 받아서 Puppeteer 같은 무거운 환경이 필요 없습니다. 동시 처리량이 5배 이상 증가했습니다.”
“x-cb-sitekey 처리 안정성이 뛰어납니다. 특히 무음 Turnstile CAPTCHA에서 성공률이 매우 높습니다.”
“Cookie뿐 아니라 HTTP/2 가중치까지 시뮬레이션됩니다. 강도 높은 Cloudflare 보호 환경 대응에 효과적입니다.”
“인증 후 JSON 응답을 바로 받아 분석 부담이 크게 줄었습니다.”
“도메인별 지문 자동 매칭과 cf_clearance 자동 갱신까지 포함돼 전체 통합 비용이 매우 낮습니다.”


