Gestiona JS Challenge, Turnstile y las verificaciones de sesión WAF sin cambiar tu extractor ni tu analizador.
- Desafíos JavaScript · Turnstile
- Sesiones y parámetros coherentes


Flujo de acceso parametrizado: sin ingeniería inversa de JavaScript. Envía los parámetros del sitio objetivo y nuestro motor en la nube gestiona Turnstile y devuelve un token válido o el HTML verificado.
Extrae y mantiene automáticamente cf_clearance, vinculado al User-Agent y a la huella JA3 correctos para una persistencia de sesión fiable.
Devuelve HTML sin procesar o JSON estructurado bajo demanda. Con una sola API Key, todo el flujo se convierte en una solicitud HTTP estándar.

Verificación, proxies e integración con herramientas de IA.
Gestiona JS Challenge, Turnstile y las verificaciones de sesión WAF sin cambiar tu extractor ni tu analizador.
Resuelve los desafíos deslizantes y de rompecabezas compatibles, conserva la sesión y valida el contenido.
Usa proxies residenciales, de centros de datos o propios. Mantén la coherencia entre región, IP y sesión.
Conecta la API con tus herramientas de IA, tareas de terminal y flujos de trabajo. Elige cómo integrarla.
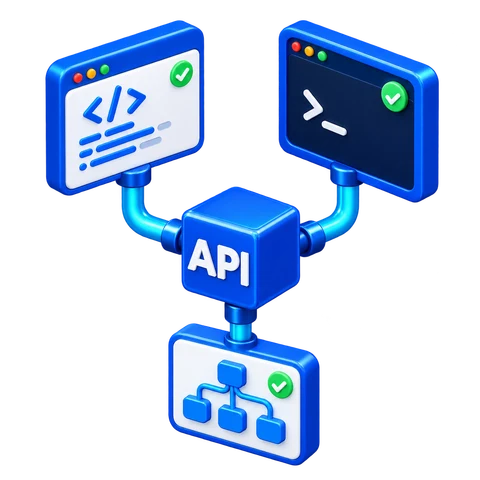
Define destino, parámetros y proxy
Gestiona desafíos y elige la ruta
Comprueba el estado y el contenido
Usa tu analizador habitual
Diseñado para los nuevos retos inteligentes de Cloudflare. El envío parametrizado permite verificación en la nube y evita bloqueos interactivos.
Solo indica el Sitekey del sitio. El runtime en la nube simula el entorno y completa el desafío.
Tras la verificación, devuelve el token al instante, listo para inyección directa y flujos automáticos.
Soporta Action y CData, alineados con las reglas de Turnstile en cada implementación.
Automatiza la detección silenciosa de Cloudflare. Sin simulación de ratón para obtener identidad verificada.
Conserva cookies, User-Agent y salida proxy para que las solicitudes posteriores usen la misma sesión.
Comprueba estado y HTML / JSON para descartar páginas de verificación antes de analizar la respuesta.
Credencial clave para manejar desafíos dinámicos de Cloudflare. Recupera y sincroniza cookies para mantener tu crawler estable tras el WAF.
Analiza y persiste Set-Cookie, guardando credenciales de acceso tras el desafío.
Mantiene el token alineado con TLS/JA3 fingerprinting, evitando reutilización y desajustes de entorno.
Pasa cookies de login en la solicitud. Autenticación y verificación en un solo flujo.
Detecta el estado en tiempo real y renueva antes de expirar, sin cortar trabajos largos.
Separa tareas con x-cb-part mientras la API administra las cookies de verificación de cada objetivo.
Configura el proxy fijo o temporal requerido por V2(s) y mantén la IP de salida durante la sesión.
Reconstruye el tráfico a nivel de protocolo. Controla JA3 y rasgos HTTP/2 para evitar detección del WAF.
Configura huellas TLS por solicitud. El WAF no puede clasificar el tráfico como automatizado.
Imita la prioridad y secuencia H2 del navegador, evitando anomalías de “tráfico automatizado”.
Resuelve desafíos JS complejos en la nube. Sin render local ni runtime pesado.
Ajusta suites de cifrado compatibles, evitando resets por stacks desactualizados.
Usa x-cb-fp según la documentación para elegir huellas acordes con el entorno de solicitud.
Mantén User-Agent, Referer y cookies alineados entre la verificación y las solicitudes posteriores.
Configura la respuesta del API y usa una red proxy global. Acceso compatible a contenido con geobloqueo o alta protección.
Sin páginas intermedias. Devuelve HTML verificado y descifrado para parseo directo.
Enrutamiento con IPs domésticas reales, reduciendo bloqueos por rangos de centro de datos.
Conserva el formato del upstream y entrega JSON sin alterar campos.
Autenticación por header para alta concurrencia, con cuotas unificadas por proyecto.
Conecta tu ruta mediante x-cb-proxy y elige salida y duración de sesión según el objetivo.
Entrega respuestas válidas a tu código para extracción, paginación y almacenamiento; acceso y análisis siguen separados.
|
|
Incluye marketplaces y sitios DTC. Sigue nuevos listados, compara competidores, monitorea precios y promos, y analiza reseñas y demanda para decidir más rápido. |
|
|
Para equipos de growth y performance. Rastrea creatividades, cambios en landing pages y tendencias de keywords para optimizar campañas y estrategia. |
|
|
Captura feeds y señales de engagement. Sigue tendencias, analiza temas, selecciona creadores y monitorea sentimiento para escalar contenido mejor. |
|
|
Para archivar y reutilizar creatividades. Etiqueta librerías, sigue señales de rendimiento y crea un hub buscable para producir más rápido. |
|
|
Agrega actualizaciones de medios y plataformas. Sigue eventos, crea colecciones por tema y sincroniza capítulos/lanzamientos para operaciones y research. |
|
|
Cubre acciones, índices, FX, commodities y cripto. Recolecta precios en tiempo real e históricos, velas e indicadores, y señales de eventos/noticias. |
|
|
Recolecta vacantes y señales de contratación. Sigue demanda, habilidades y salarios para planificación de recruiting e investigación del sector. |
|
|
Consolida listados y servicios para monitoreo y análisis por ubicación. Sigue oferta, demanda y precios para decidir mejor en operaciones locales. |
|
|
Para servicios de viaje y analistas. Sigue vuelos, hoteles, tickets y reglas de visado, incluso con cambios frecuentes, para decisiones y planificación. |
|
|
Recolecta cupones y promos en canales. Sigue tendencias, evalúa ofertas y analiza precios post-descuento para mejorar conversiones y retrospectivas. |
|
|
Sigue rutas y horarios marítimos, hitos portuarios, movimiento de contenedores y recargos. Mejora visibilidad y alertas para prever costos y entregas. |
|
|
Para prevención de fraude y SecOps. Agrega IPs/dominios de riesgo, señales anómalas e inteligencia de reputación para evaluar y alertar más rápido. |
Registra una cuenta de Cloudbypass API: Registrarse ahora
Registra una cuenta de Cloudbypass Proxy: Registrarse ahora
Las cuentas son compartidas. Registra una sola y, en 30 días, entra al panel y haz clic en “🎁 Prueba” para recibir créditos y tráfico de prueba.
Configure y pruebe solicitudes de Cloudflare o DataDome con el generador de código. Ambos usan la misma lógica de integración y el mismo código. Mantenga la IP del proxy, las cookies y la sesión constantes.
La versión V1 incluye un pool de IP dinámicas y no requiere proxy si el acceso es correcto.
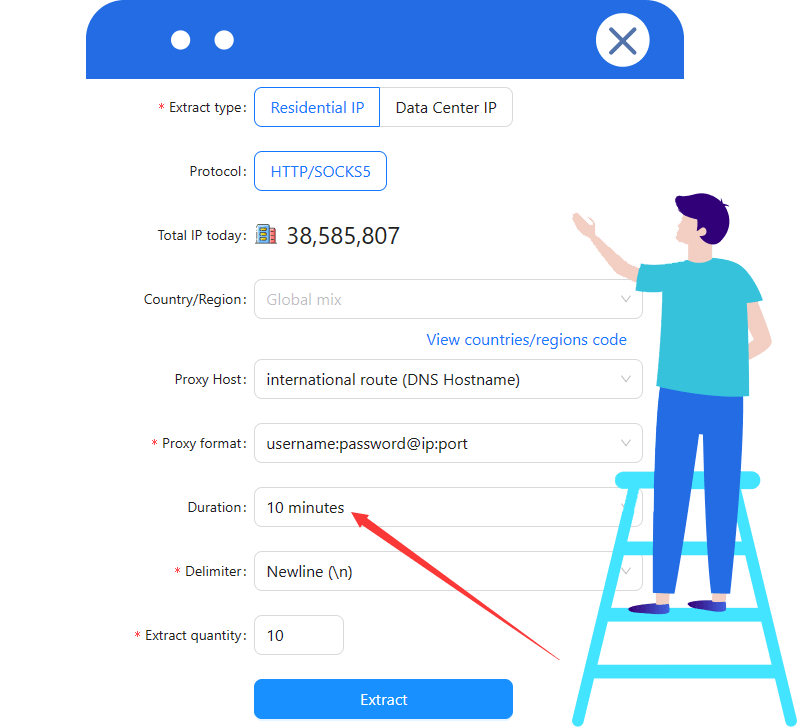
La versión V2(s) requiere IP fija o con validez temporal; para IP dinámica de Cloudbypass, configura ≥10 minutos. (ver imagen)
Para soporte técnico, revisa la documentación de la API o contacta al soporte.
Integre en su aplicación el código de solicitud ya probado. Cloudflare y DataDome comparten la misma integración de API y forma de llamada. Valide el estado y el contenido antes de analizar datos, paginar o automatizar tareas.
Una vez completadas las pruebas, elija un plan según su uso. Cloudflare y DataDome comparten los mismos créditos de API, reglas de consumo y precios. Ver precios
Para tráfico de proxy IP: 【Proxies de centro de datos dinámicos o residenciales dinámicos】
Las verificaciones de Cloudflare y DataDome consumen créditos de API; algunos flujos también requieren un proxy. Los créditos y el tráfico de proxy se facturan por separado. Un proxy no sustituye la gestión de CAPTCHA.
Envía una solicitud con el sitekey del sitio objetivo. Cloudbypass ejecuta la verificación en la nube e inyecta el token en la solicitud o lo devuelve directamente.
Devuelve el HTML final tras pasar el desafío de Cloudflare. La etapa de JS Challenge se gestiona automáticamente.
Sí, siempre que el User-Agent y la huella TLS (JA3) se mantengan consistentes. Recomendación: mantén todo dentro de la sesión de Cloudbypass.
Las librerías HTTP por defecto no coinciden con rasgos TLS de un navegador real. Cloudbypass simula JA3/JA4 para que el tráfico se parezca a Chrome a nivel de protocolo.
Sí. Detecta la protección dinámicamente y completa los parámetros de verificación necesarios para que el cuerpo POST llegue al origen correctamente.
Sí. Con la configuración de respuesta habilitada, puedes obtener el payload JSON del origen manteniendo los headers upstream.


“Antes tenía que escribir cientos de líneas para extraer cf_clearance. Ahora es literalmente un solo parámetro, y la simulación TLS es muy precisa.”
“Lo mejor es recibir el HTML verificado directamente. Adiós a setups pesados con Puppeteer: la concurrencia mejoró 5×.”
“El soporte de x-cb-sitekey es muy sólido, sobre todo para Turnstile silencioso. Es casi un 100% de tasa de éxito.”
“No son solo cookies: incluso se emula el weighting de H2. Es clave para objetivos CF exigentes. La documentación es muy clara.”
“Para integraciones de datos, obtener el JSON post-desafío directamente ahorra muchísimo trabajo. No hay que analizar rutas cifradas.”
“El matching automático de huella por dominio y la renovación de cf_clearance reducen el coste de integración como no he visto en el sector.”


