Gestiona JS Challenge, Turnstile y las verificaciones de sesión WAF sin cambiar tu extractor ni tu analizador.
- Desafíos JavaScript · Turnstile
- Sesiones y parámetros coherentes


Verificaciones: Gestiona Cloudflare JS Challenge, Turnstile, CAPTCHA DataDome compatibles de tipo deslizante o rompecabezas y verificaciones de Imperva / Incapsula.
Conexión mediante proxies: Usa proxies residenciales o de centros de datos con rotación de IP, HTTP/SOCKS5 o tu propio proveedor. Mantén la coherencia entre la región, la IP y la sesión.
Configuración de solicitudes: Ajusta la huella TLS, el User-Agent y las cabeceras HTTP a la sesión y al sitio de destino.
Integración: Ejemplos de solicitudes con cURL, Python, Go, Node.js y Java para tu sistema de extracción de datos.
Gestión de respuestas: Obtén HTML o JSON mediante solicitudes a nivel de protocolo y comprueba el estado y el contenido antes de procesar los datos.
Verificación, proxies e integración con herramientas de IA.
Gestiona JS Challenge, Turnstile y las verificaciones de sesión WAF sin cambiar tu extractor ni tu analizador.
Resuelve los desafíos deslizantes y de rompecabezas compatibles, conserva la sesión y valida el contenido.
Usa proxies residenciales, de centros de datos o propios. Mantén la coherencia entre región, IP y sesión.
Conecta la API con tus herramientas de IA, tareas de terminal y flujos de trabajo. Elige cómo integrarla.
Define destino, parámetros y proxy
Gestiona desafíos y elige la ruta
Comprueba el estado y el contenido
Usa tu analizador habitual
Modo Part de V2(s) para los desafíos JS de Cloudflare y de DataDome. Ver todos los ejemplos de código
#!/usr/bin/env bash
set -euo pipefail
: "${CLOUDBYPASS_APIKEY:?Set CLOUDBYPASS_APIKEY first}"
: "${CLOUDBYPASS_PROXY:?Set CLOUDBYPASS_PROXY first}"
headers=$(mktemp)
body=$(mktemp)
trap 'rm -f "$headers" "$body"' EXIT
curl --fail-with-body --silent --show-error --max-time 130 \
--dump-header "$headers" --output "$body" \
"https://api.cloudbypass.com/your/path" \
--header "x-cb-apikey: $CLOUDBYPASS_APIKEY" \
--header "x-cb-host: example.com" \
--header "x-cb-version: 2" \
--header "x-cb-proxy: $CLOUDBYPASS_PROXY" \
--header "x-cb-part: 0" \
--header "x-cb-timeout: 120"
if ! grep -iq '^x-cb-status: *ok[[:space:]]*$' "$headers"; then
cat "$body" >&2
exit 1
fi
cat "$body"import os
import requests
key = os.environ["CLOUDBYPASS_APIKEY"]
proxy = os.environ["CLOUDBYPASS_PROXY"]
if not key or not proxy:
raise ValueError("Set API key and proxy first")
headers = {
"x-cb-apikey": key,
"x-cb-host": "example.com",
"x-cb-version": "2",
"x-cb-proxy": proxy,
"x-cb-part": "0",
"x-cb-timeout": "120",
}
response = requests.get(
"https://api.cloudbypass.com/your/path",
headers=headers,
timeout=(10, 130),
)
if response.headers.get("x-cb-status") != "ok":
raise RuntimeError(response.text)
response.raise_for_status()
print(response.text)package main
import (
"fmt"
"io"
"log"
"net/http"
"os"
"time"
)
func main() {
key, proxy := os.Getenv("CLOUDBYPASS_APIKEY"), os.Getenv("CLOUDBYPASS_PROXY")
if key == "" || proxy == "" { log.Fatal("Set API key and proxy first") }
req, err := http.NewRequest("GET",
"https://api.cloudbypass.com/your/path", nil)
if err != nil { log.Fatal(err) }
req.Header.Set("x-cb-apikey", key)
req.Header.Set("x-cb-host", "example.com")
req.Header.Set("x-cb-version", "2")
req.Header.Set("x-cb-proxy", proxy)
req.Header.Set("x-cb-part", "0")
req.Header.Set("x-cb-timeout", "120")
client := &http.Client{Timeout: 130 * time.Second}
res, err := client.Do(req)
if err != nil { log.Fatal(err) }
defer res.Body.Close()
body, err := io.ReadAll(res.Body)
if err != nil { log.Fatal(err) }
if res.Header.Get("x-cb-status") != "ok" || res.StatusCode >= 400 {
log.Fatal(string(body))
}
fmt.Println(string(body))
}async function main() {
const key = process.env.CLOUDBYPASS_APIKEY;
const proxy = process.env.CLOUDBYPASS_PROXY;
if (!key || !proxy) throw new Error("Set API key and proxy first");
const response = await fetch(
"https://api.cloudbypass.com/your/path",
{
headers: {
"x-cb-apikey": key,
"x-cb-host": "example.com",
"x-cb-version": "2",
"x-cb-proxy": proxy,
"x-cb-part": "0",
"x-cb-timeout": "120",
},
signal: AbortSignal.timeout(130000),
}
);
const body = await response.text();
if (response.headers.get("x-cb-status") !== "ok" || !response.ok) {
throw new Error(body);
}
console.log(body);
}
main().catch(error => {
console.error(error.message);
process.exitCode = 1;
});import java.net.URI;
import java.net.http.HttpClient;
import java.net.http.HttpRequest;
import java.net.http.HttpResponse;
import java.time.Duration;
public class Main {
public static void main(String[] args) throws Exception {
String key = System.getenv("CLOUDBYPASS_APIKEY");
String proxy = System.getenv("CLOUDBYPASS_PROXY");
if (key == null || key.isBlank() || proxy == null || proxy.isBlank()) {
throw new IllegalStateException("Set API key and proxy first");
}
HttpClient client = HttpClient.newBuilder()
.connectTimeout(Duration.ofSeconds(10)).build();
HttpRequest request = HttpRequest.newBuilder()
.uri(URI.create("https://api.cloudbypass.com/your/path"))
.timeout(Duration.ofSeconds(130))
.header("x-cb-apikey", key)
.header("x-cb-host", "example.com")
.header("x-cb-version", "2")
.header("x-cb-proxy", proxy)
.header("x-cb-part", "0")
.header("x-cb-timeout", "120")
.GET().build();
HttpResponse<String> response = client.send(
request, HttpResponse.BodyHandlers.ofString());
if (!response.headers().firstValue("x-cb-status").orElse("").equals("ok")
|| response.statusCode() >= 400) {
throw new IllegalStateException(response.body());
}
System.out.println(response.body());
}
}V1 incluye proxies rotativos. V2(s) requiere un proxy fijo o con sesión persistente. V2s usa x-cb-version: 2s para transmitir la respuesta en streaming.
Para Turnstile, configura x-cb-sitekey y coloca [cf_token] donde la solicitud de destino espera el token.
Mantén el mismo proxy en cada partición de sesión. Usa un x-cb-part distinto (0–999) para cada proceso concurrente.
Registra una cuenta de Cloudbypass API: Registrarse ahora
Registra una cuenta de Cloudbypass Proxy: Registrarse ahora
Las cuentas son compartidas. Registra una sola y, en 30 días, entra al panel y haz clic en “🎁 Prueba” para recibir créditos y tráfico de prueba.
Configure y pruebe solicitudes de Cloudflare o DataDome con el generador de código. Ambos usan la misma lógica de integración y el mismo código. Mantenga la IP del proxy, las cookies y la sesión constantes.
La versión V1 incluye un pool de IP dinámicas y no requiere proxy si el acceso es correcto.
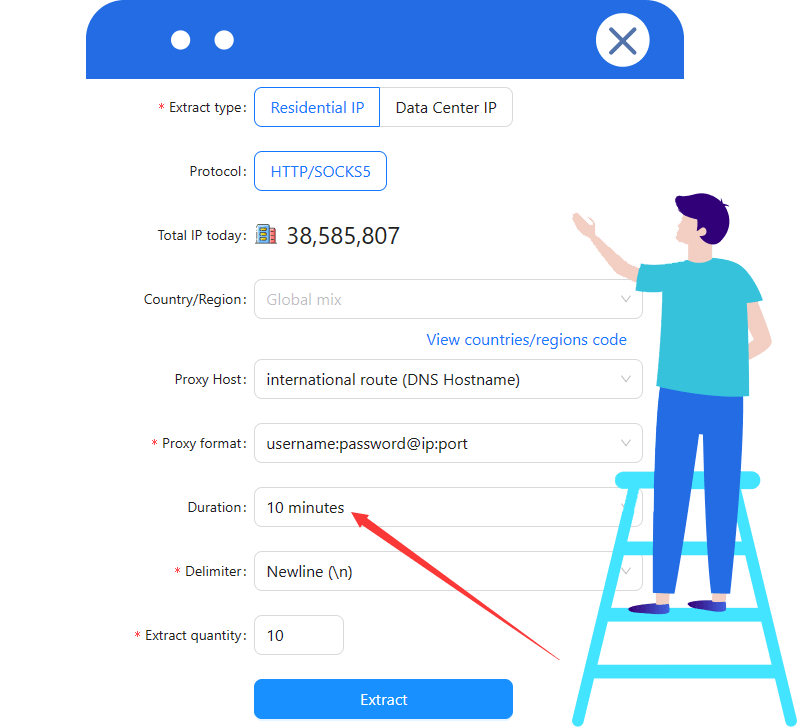
La versión V2(s) requiere IP fija o con validez temporal; para IP dinámica de Cloudbypass, configura ≥10 minutos. (ver imagen)
Para soporte técnico, revisa la documentación de la API o contacta al soporte.
Integre en su aplicación el código de solicitud ya probado. Cloudflare y DataDome comparten la misma integración de API y forma de llamada. Valide el estado y el contenido antes de analizar datos, paginar o automatizar tareas.
Una vez completadas las pruebas, elija un plan según su uso. Cloudflare y DataDome comparten los mismos créditos de API, reglas de consumo y precios. Ver precios
Para tráfico de proxy IP: 【Proxies de centro de datos dinámicos o residenciales dinámicos】
Las verificaciones de Cloudflare y DataDome consumen créditos de API; algunos flujos también requieren un proxy. Los créditos y el tráfico de proxy se facturan por separado. Un proxy no sustituye la gestión de CAPTCHA.

Separa la verificación del procesamiento de datos. Scrapingbypass gestiona Cloudflare JS Challenge, Turnstile y CAPTCHA de DataDome compatibles con deslizador o rompecabezas. Integra el flujo adecuado y después extrae los datos de la respuesta.
Cloudflare y DataDome comparten la misma lógica de integración de la API y el mismo código de solicitud.
Comprueba el estado y que el contenido no sea una página de bloqueo o CAPTCHA antes de analizarlo. Obtener HTML no equivale a extraer datos estructurados.
Ajusta Referer y headers según el flujo de verificación.
Envía datos de negocio con JSON payloads o parámetros de formulario.
Gestiona query parameters para búsqueda, paginación y filtros.
Usa proxy IP externo y pools rotativos para acceso geo-coincidente.
Use solicitudes HTTP estándar y la misma lógica y código de integración para Cloudflare y DataDome, sin cambiar su framework de scraping. Mantenga la IP del proxy, las cookies y la sesión constantes y valide el estado y el contenido.
Prueba con cURL en un comando y valida el manejo del Cloudflare challenge.
Encaja en apps full-stack y herramientas de automatización con ruteo rápido.
Funciona con requests y aiohttp para alta concurrencia asíncrona.
Aprovecha la concurrencia de Go con APIs rápidas y type-safe.
Enfoque enterprise, con llamadas multihilo para flujos complejos.
Incluye tipados completos para mayor fiabilidad en pipelines de scraping.


Mantén coherentes la huella TLS, el User-Agent, las cabeceras, las cookies y la IP del proxy durante la verificación. Si DataDome repite el CAPTCHA o devuelve 403 o 429, revisa la respuesta del sitio, la conexión y los parámetros de sesión.
Sincroniza cambios rápido y gestiona nuevos checks a nivel de protocolo.
Soporta JS Challenge y Cloudflare Turnstile en tareas de web scraping.
Compatible con Web Application Firewall (WAF) y capas de CDN protection, incluido Imperva y Akamai.
Simulación headless a nivel de protocolo con JavaScript rendering para extracción más rápida.
Pool amplio de UA reales para desktop y móvil, con cambio rápido.
Imita rutas de origen para sitios con validación estricta.
Integra flujos compatibles de Cloudflare y DataDome desde Windows, macOS, Linux o servicios en la nube. La capa de acceso obtiene HTML o JSON; tu aplicación sigue encargándose del análisis, los reintentos y la programación de tareas.
Útil para depuración local y entrega rápida de extracción pequeña o media.
Funciona bien en Apple Silicon y acelera scripts, pruebas e iteración.
Optimizado para Linux, con Docker y escalado horizontal por clúster.
Orientado a estabilidad y operación a largo plazo en IDC tradicional.
Soporta reenvío de protocolo para pruebas iOS y extracción móvil.
Encaja en llamadas API Android y supera checks de firewall en la nube.

Integre la gestión de verificaciones y las sesiones de proxy en su flujo de recopilación de datos.
Casos de uso
Para recopilar datos permitidos de comercios, inventarios o entradas, combina la resolución de CAPTCHA de DataDome compatibles con el proxy adecuado. Mantén coherentes la región y la sesión antes de paginar y procesar los datos.
|
|
Incluye marketplaces y sitios DTC. Sigue nuevos listados, compara competidores, monitorea precios y promos, y analiza reseñas y demanda para decidir más rápido. |
|
|
Para equipos de growth y performance. Rastrea creatividades, cambios en landing pages y tendencias de keywords para optimizar campañas y estrategia. |
|
|
Captura feeds y señales de engagement. Sigue tendencias, analiza temas, selecciona creadores y monitorea sentimiento para escalar contenido mejor. |
|
|
Para archivar y reutilizar creatividades. Etiqueta librerías, sigue señales de rendimiento y crea un hub buscable para producir más rápido. |
|
|
Agrega actualizaciones de medios y plataformas. Sigue eventos, crea colecciones por tema y sincroniza capítulos/lanzamientos para operaciones y research. |
|
|
Cubre acciones, índices, FX, commodities y cripto. Recolecta precios en tiempo real e históricos, velas e indicadores, y señales de eventos/noticias. |
|
|
Recolecta vacantes y señales de contratación. Sigue demanda, habilidades y salarios para planificación de recruiting e investigación del sector. |
|
|
Consolida listados y servicios para monitoreo y análisis por ubicación. Sigue oferta, demanda y precios para decidir mejor en operaciones locales. |
|
|
Para servicios de viaje y analistas. Sigue vuelos, hoteles, tickets y reglas de visado, incluso con cambios frecuentes, para decisiones y planificación. |
|
|
Recolecta cupones y promos en canales. Sigue tendencias, evalúa ofertas y analiza precios post-descuento para mejorar conversiones y retrospectivas. |
|
|
Sigue rutas y horarios marítimos, hitos portuarios, movimiento de contenedores y recargos. Mejora visibilidad y alertas para prever costos y entregas. |
|
|
Para prevención de fraude y SecOps. Agrega IPs/dominios de riesgo, señales anómalas e inteligencia de reputación para evaluar y alertar más rápido. |
Cloudflare y DataDome comparten un único saldo de créditos de API, las mismas reglas de consumo y los mismos precios. Elija un plan según su uso; el tráfico de proxy se factura por separado.
V1 y V2(s) consumen 1 crédito de API por cada solicitud correcta.
Cuando V2(s) completa una verificación correctamente, consume 2 créditos adicionales. Se aplica a las verificaciones compatibles de Cloudflare JS Challenge, Cloudflare Turnstile, DataDome e Incapsula.
Una solicitud fallida no consume el crédito base. Sin embargo, los 2 créditos de verificación se descuentan al completarla y no se devuelven si la respuesta posterior falla.
Reutilizar una sesión válida reduce las verificaciones repetidas, pero cada solicitud correcta sigue consumiendo 1 crédito. Las solicitudes posteriores de la sesión no son gratuitas.
Use los créditos antes de que caduque el plan. Cada paquete conserva su propia fecha de caducidad; primero se consumen los créditos que caducan antes.
Use solicitudes HTTP estándar y la misma lógica y código de integración para Cloudflare y DataDome, sin cambiar su framework de scraping. Mantenga la IP del proxy, las cookies y la sesión constantes y valide el estado y el contenido. La compatibilidad depende del sitio y del tipo de verificación. Pruebe el destino primero; un plan compartido no garantiza acceso a todos los sitios.
Cloudflare y DataDome comparten la misma lógica de integración de la API y el mismo código de solicitud.
Cloudbypass API está diseñada para ser simple y fácil de usar por desarrolladores.
Solo debes enviar la solicitud HTTP destinada al sitio objetivo y Cloudbypass la reenviará tal como se proporciona.
Puedes usar el generador de código online para crear ejemplos en cURL, JavaScript, TypeScript, Java, Python y más.
Los ejemplos de integración de Cloudbypass API y Proxy están disponibles aquí:
Ver ejemplos de código
Cloudbypass V2(s) admite renderizado y sondeo JavaScript, adecuado para desafíos más avanzados de Cloudflare.
V2(s) no incluye un proxy predeterminado. Debes usar Cloudbypass Proxy con V2(s).
V1 incluye un proxy rotativo integrado por defecto.
Las particiones de sesión se utilizan para gestionar cookies y sesiones verificadas de Cloudflare.
Tras una verificación exitosa, el proxy IP, la huella del navegador y los parámetros relacionados deben mantenerse sin cambios durante 10 minutos.
Esto evita que se activen nuevos desafíos durante la sesión.
Los valores de partición van de 0 a 999, lo que permite hasta 1.000 particiones concurrentes por cuenta.
Tras una solicitud exitosa, el proxy IP queda vinculado a la partición.
Cambiar el valor permite cambiar de proxy.
Cada solicitud exitosa renueva el período de sesión de 10 minutos.
Comienza probando la URL objetivo con el
generador de código usando Cloudbypass V1.
Si V1 falla, cambia a Cloudbypass V2(s) y configura tu propio proxy IP.
Hay un proxy de prueba disponible en el panel para validación.
Se recomienda establecer una duración de extracción del proxy superior a 10 minutos.
Todos los planes de Cloudbypass API admiten hasta 30 solicitudes concurrentes por segundo.
Este error indica que tu cuenta de Cloudbypass API no tiene créditos disponibles.
Puedes comprar créditos en la consola de Cloudbypass API:
Consola de Cloudbypass API,
o contactar con soporte para solicitar créditos de prueba.
Descripción del error:
Ocurre cuando la partición de sesión actual ya está procesando un desafío de Cloudflare.
Causas comunes:
La misma partición se usa de forma concurrente por varios hilos.
Varios usuarios operan con la misma cuenta y partición.
Una solicitud anterior mantiene el bloqueo activo.
Soluciones recomendadas:
Esperar a que se libere el bloqueo y reintentar.
Cambiar a otra partición de sesión (rango: 0–999).
Acciones recomendadas:
1. Establecer la duración de extracción del proxy en al menos 10 minutos.
2. Cambiar a IPs proxy de otros países o regiones.
El uso repetido de la misma región puede aumentar el riesgo de bloqueo.
Estos errores suelen indicar que se requiere un proxy. Puedes usar el modo API o el modo Proxy para acceder a los servicios de Cloudbypass. El modo API se recomienda para usuarios locales. Actualmente solo se admiten proxies HTTP.
No se admiten herramientas de automatización de navegador como Selenium o Puppeteer. Cloudbypass opera a nivel de solicitudes HTTP y simula peticiones de navegador sin ejecutar un navegador real.
Para CAPTCHA deslizantes y de rompecabezas de DataDome compatibles, reutilice la lógica de integración y el código de solicitud de Cloudflare. Ambos comparten créditos y precios. Mantenga la IP del proxy, las cookies y la sesión constantes, valide el contenido y consulte la API para resolver CAPTCHA de DataDome. Un proxy proporciona la ruta, no la gestión de CAPTCHA.
Cloudbypass no utiliza suscripciones mensuales. Todos los servicios de Cloudbypass Proxy usan un modelo de precios basado en tráfico sin caducidad. Puedes comprar paquetes de tráfico bajo demanda y el ancho de banda no utilizado nunca expira.
Cloudbypass Proxy admite varios métodos de pago, incluidos Alipay, USDT y otras opciones según la región.
En los proxies rotativos de Cloudbypass, el uso de tráfico se calcula según el volumen total de datos subidos y descargados a través del proxy.
Los resultados de geolocalización IP pueden variar según la base de datos utilizada. Verifica la ubicación del proxy IP con la herramienta oficial de Cloudbypass: http://ipinfo.cloudbypass.com .
Cloudbypass ofrece dos redes principales: proxies residenciales rotativos y proxies de centro de datos rotativos. Ambos tipos están diseñados para escenarios con Cloudflare y se gestionan desde una plataforma unificada.
Cloudbypass Proxy admite actualmente los protocolos HTTP y SOCKS5, compatibles con la mayoría de herramientas de scraping, navegadores y frameworks de automatización.
Cloudbypass Proxy utiliza un modelo de facturación basado en tráfico tanto para proxies residenciales como de centro de datos. Los paquetes de tráfico no caducan. Puedes solicitar una prueba gratuita para evaluar el rendimiento con Cloudflare antes de comprar.
No se admiten conexiones directas desde direcciones IP de China continental.
Para usar Cloudbypass Proxy, debes desplegar un entorno de red global, como un servidor o VPS ubicado en Hong Kong u otras regiones internacionales.
Los usuarios de escritorio pueden conectarse mediante un acelerador de red global, y los usuarios móviles a través de un router configurado con red internacional.
Si no puedes configurar un entorno de red compatible, no continúes con la compra.
No se ofrecen reembolsos por conexiones directas no compatibles.

Cloudbypass API mejoró mucho nuestra extracción de datos, sobre todo en sitios con verificación de Cloudflare. La integración es simple y nos ahorró horas frente a la protección anti-bot.
Desde que usamos Cloudbypass API, gestionar los desafíos de Cloudflare es más fácil. Resuelve CAPTCHA de forma consistente y mantiene el acceso a nuestros pipelines de datos.
Cloudbypass simplificó nuestro flujo de extracción al gestionar automáticamente la verificación de Cloudflare. Es rápido y estable en producción.
Como analista de mercado, evitar errores 403 es clave. Cloudbypass API mantiene el acceso a páginas protegidas y entrega datos limpios y utilizables.
Cloudbypass simplifica el acceso a sitios con protección de Cloudflare. La documentación es clara, el API es predecible y la integración tomó minutos. Recomendado para desarrolladores.
Al principio dudaba, pero Cloudbypass cumplió. Gestiona de forma consistente la verificación humana de Cloudflare y ahora es parte clave de nuestra infraestructura de datos.



